

Gäller NIS2 och cybersäkerhetslagen din organisation?
Cybersäkerhetslagen trädde i kraft den 15 januari 2026. För många organisationer var frågan länge om lagen ens gällde dem. Svaret är oftare ja än man tror, ibland även om ni aldrig läst en rad av lagtexten själva.
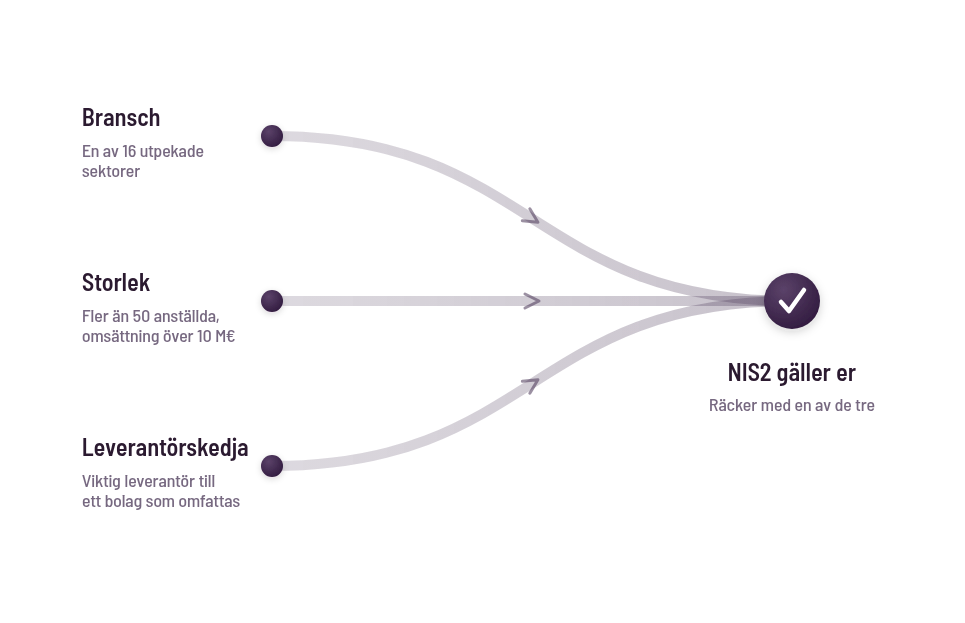
Tre sätt du kan omfattas på
Lagen bygger på EU:s NIS2-direktiv, tillsammans med ett andra direktiv om kritiska verksamheters motståndskraft (CER), och pekar ut 16 branscher och sektorer där kraven gäller. Energi, finans, livsmedelsförsörjning och viss tillverkning är några exempel. Är er verksamhet aktiv inom en av de branscherna är steg ett redan avklarat. Steg två handlar om storlek: över 50 anställda, och en omsättning på minst 10 miljoner euro, drygt 100 miljoner svenska kronor. Är ni mindre än så inom en av de utpekade branscherna omfattas ni oftast inte direkt av lagen.
Men det finns ett tredje sätt in, ett som många missar helt. Är ni en viktig leverantör till en verksamhet som själv omfattas, till exempel en del av dess leveranskedja, kan kraven nå er ändå. Det är precis det här tredje spåret som gör att betydligt fler organisationer berörs än vad en snabb titt på branschlistan visar.
Vad som faktiskt är nytt jämfört med tidigare försök
Det här är inte EU:s första försök att lagstifta på det här området. Ett tidigare direktiv, ett tiotal år äldre, försökte redan då höja lägstanivån för cybersäkerhet inom unionen. Det blev för smalt och för luddigt, och implementeringen skilde sig kraftigt mellan olika länder. NIS2 är ett svar på just det. Bredare branschtäckning, tydligare krav, och en betydligt starkare betoning på att ledning och styrelse faktiskt tar ansvar, inte bara IT-avdelningen.
Sitter du i en styrelse idag kan cybersäkerhet gå från att vara en fråga du hört talas om, till en punkt du regelbundet behöver ta ställning till. Med ett personligt ansvar som följer med. Kraftigare böter och andra påföljder kan i värsta fall drabba dig som individ, inte bara organisationen.
Konsekvensen handlar sällan bara om böterna
Böter och personligt ansvar är påföljderna om något går fel. Men själva poängen med lagen är egentligen en annan. Det är sällan den mest avancerade cyberattacken som gör att attacken lyckas, det är våra egna dåliga förberedelser. Och just leveranskedjan är ett område där det ofta brister.
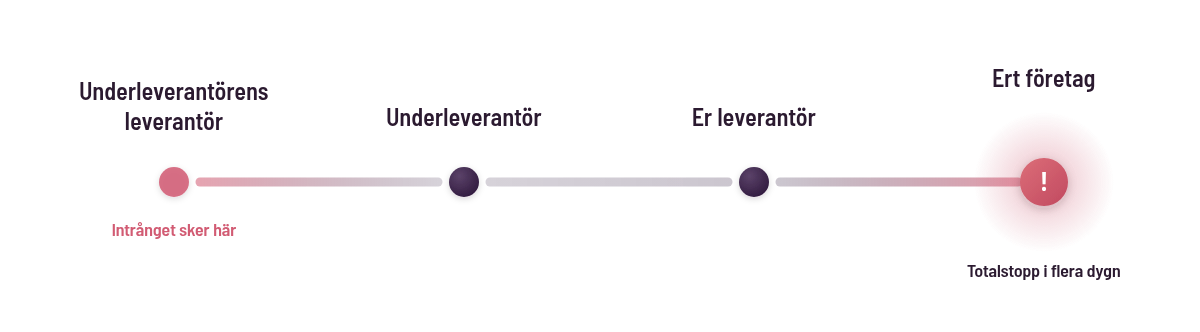
Ett känt exempel på hur illa det kan gå: en attack där en underleverantörs egen leverantör drabbades, en skadlig kod planterades långt ner i kedjan, och effekten spred sig hela vägen upp till ett totalstopp i flera dygn hos ett stort företag, med miljonförluster som följd. Det var inte huvudföretaget som attackerades. Det var någon flera led bort. Precis den typen av scenario är vad cybersäkerhetslagen försöker göra mindre sannolikt.
Så tar du första steget
Har ni redan jobbat systematiskt med informationssäkerhet ett tag ligger ni bra till. Har ni inte gjort det finns det ändå ett tydligt första steg: kartlägg nuläget. Gör en riskinventering, vilken typ av exponering har just er verksamhet, vad är ni mest utsatta för. Jämför sedan med var ni behöver vara, en gapanalys, och glöm inte bort att hotbilden sällan bara handlar om hackare eller statsaktörer.
Den vanligaste orsaken till en incident är faktiskt du och jag. Inte av illvilja, utan för att vi glömde, klickade fel eller lämnade en dator på bussen. Bra informationssäkerhetsarbete handlar lika mycket om att göra det enkelt att göra rätt, som om brandväggar och kryptering.
Vill du diskutera vad cybersäkerhetslagen betyder för just er?
Då är du välkommen att kontakta oss.
Läs mer
Så använder du Antura i ert NIS2-arbete: Gäller NIS2 kraven er kan Antura vara ett bra systemstöd för att hålla ordning på riskregister, åtgärder och dokumentation under arbetets gång, här kan du läsa konkret hur.
Antura är rustat för NIS2 och cybersäkerhetslagen: Läs hur Antura själva arbetar med kraven.
Se webinaret NIS2 och nya cybersäkerhetslagen – så ligger du steget före där Patrik Strömbeck reder ut vilka organisationer som faktiskt omfattas av lagen.
-
Om skribenten
Patrik Strömbeck
CISO, Senior Business Consultant & Project Manager · 18 år på Antura , 31 år i branchen
Vi ser att kundernas behov och intresse kring informationssäkerhet har ökat de senaste åren, och då är det ju roligt att kunna erbjuda erfarenhet och kompetens inom det området, särskilt hos kunder där kraven på säkerhet är höga. Jag har själv arbetat med säkerhetsfrågor i mer än 20 år, både civilt och inom Försvarsmakten, varför jag brinner lite extra för det området.
Informationssäkerhet Portfölj- & programstyrning Projektledning & metodikMöter oftast organisationer inom:Industri och tillverkning Myndigheter
